Κάνε κλικ και δες περισσότερο thesnewsline.com στην αναζήτηση της Google
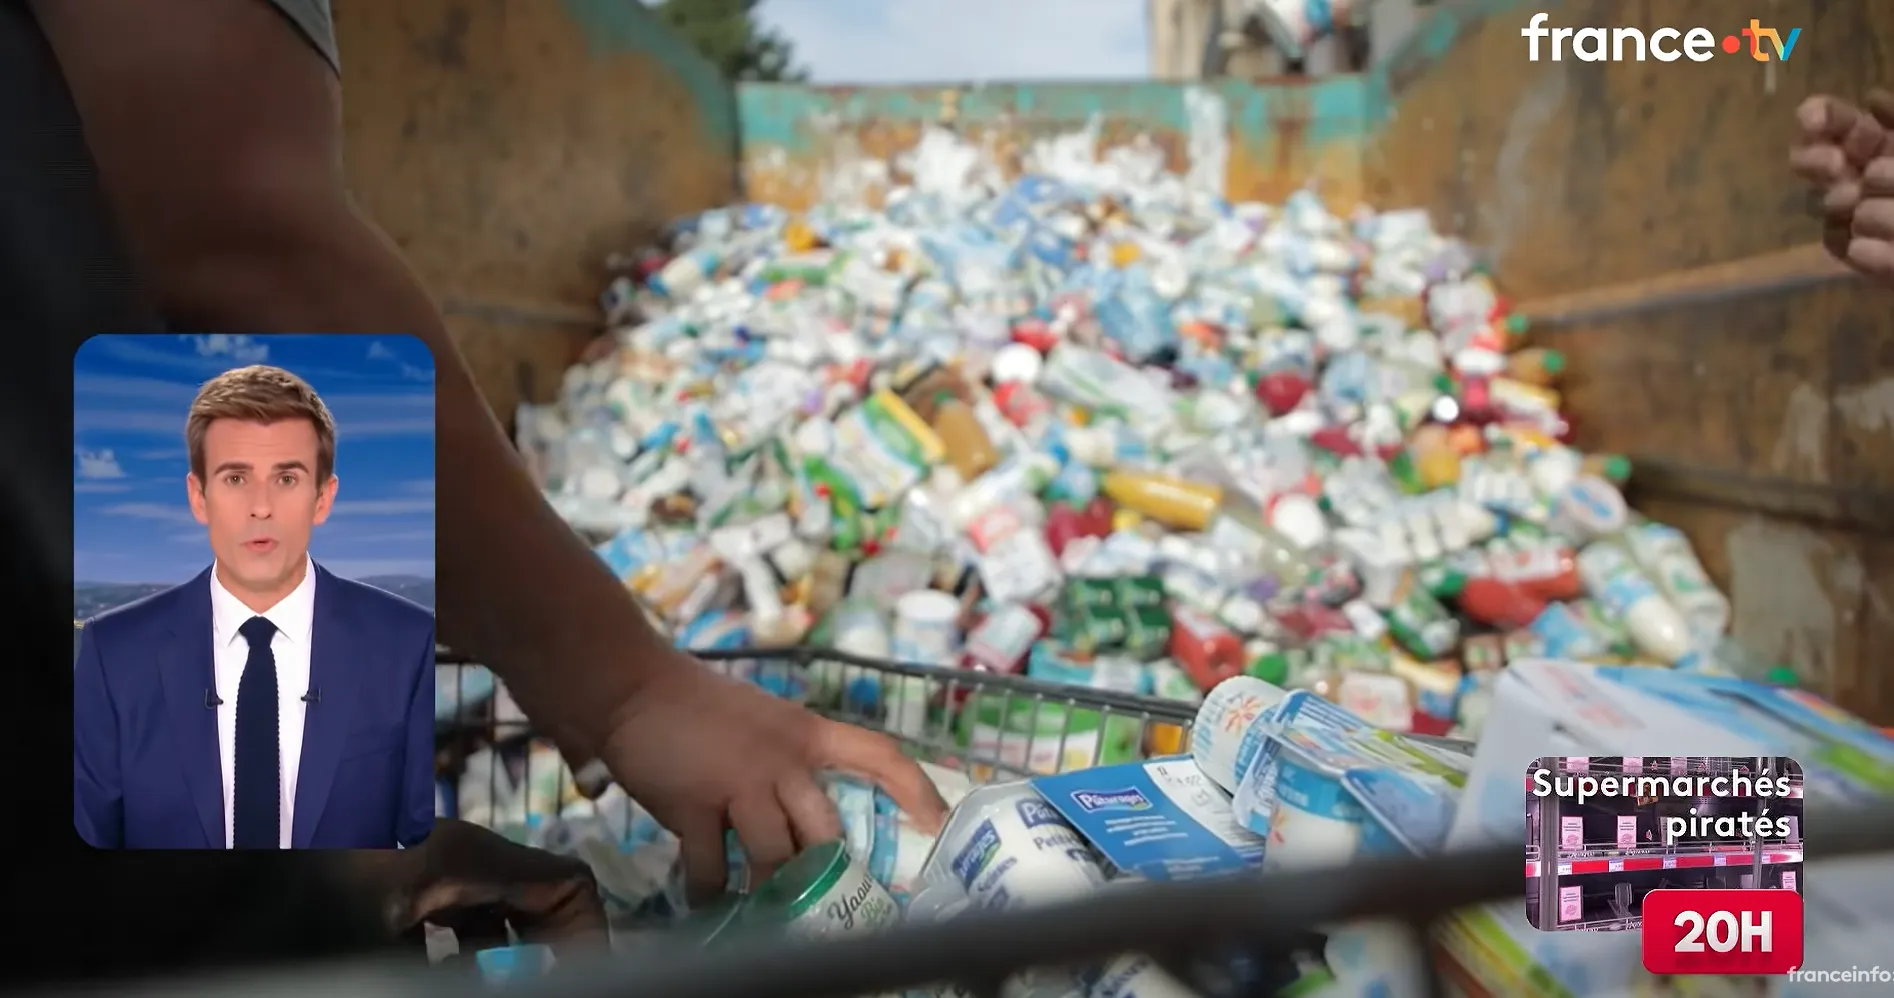
Το πρωί της Δευτέρας 12 Οκτωβρίου 2026, εργαζόμενοι σε πολλά γαλλικά σούπερ μάρκετ άνοιξαν τα καταστήματα και βρήκαν κατεψυγμένα σε διαδικασία απόψυξης, προϊόντα ακατάλληλα για πώληση και, σε ορισμένα σημεία, κατεστραμμένο εξοπλισμό. Δεν ήταν διακοπή ρεύματος ούτε βλάβη, αλλά στοχευμένη κυβερνοεπίθεση. Ένας κάτοχος καταστήματος μίλησε για «σχεδόν 50.000 ευρώ εμπορεύματα στα σκουπίδια». Το ποσό αυτό είναι μαρτυρία από το πεδίο και όχι επίσημος απολογισμός. Ο συνολικός λογαριασμός για τον κλάδο δεν έχει ακόμη υπολογιστεί.
Τι συνέβη τη νύχτα της 11ης προς 12η Οκτωβρίου
Σύμφωνα με τα γαλλικά μέσα, οι επιτιθέμενοι στόχευσαν τα συστήματα ρύθμισης ψύξης του κατασκευαστή Danfoss. Ο εξοπλισμός αυτός διαχειρίζεται τις θερμοκρασίες και τους κύκλους απόψυξης σε ψυγεία, θαλάμους και κεντρικές μονάδες ψύξης σούπερ μάρκετ. Οι πληροφορίες που έχουν δημοσιευτεί μιλούν για αλλαγή των ρυθμίσεων εξ αποστάσεως, με αποτέλεσμα η θερμοκρασία να ανέβει απότομα.
Το αποτέλεσμα ήταν ότι φρέσκα και κατεψυγμένα προϊόντα έγιναν άχρηστα μέσα σε λίγες ώρες. Σύμφωνα με τα δημοσιεύματα, η εισαγγελία του Παρισιού ανέφερε και εστίες φωτιάς σε κάποια σημεία.
Πόσα καταστήματα επηρεάστηκαν
Οι αριθμοί διαφέρουν ανάλογα με την πηγή, κάτι αναμενόμενο τις πρώτες ώρες μιας τέτοιας κρίσης.
- Intermarché: Το AFP κάνει λόγο για 150 έως 200 καταστήματα, ενώ άλλα δημοσιεύματα αναφέρουν έως 300 σημεία πώλησης Intermarché και Netto.
- Coopérative U (Système U): Σχεδόν εκατό καταστήματα.
- Άλλες αλυσίδες: Αναφορές υπάρχουν για Monoprix, Carrefour Market και Leclerc, όχι όλες με επίσημη επιβεβαίωση από τις ίδιες τις επιχειρήσεις.
Γιατί ένα ψυγείο είναι πια υπολογιστής
Τα σύγχρονα ψυκτικά συστήματα των σούπερ μάρκετ δεν είναι «χαζές» συσκευές. Είναι δικτυωμένοι ελεγκτές με περιβάλλον διαχείρισης, συχνά προσβάσιμοι εξ αποστάσεως ώστε να τους συντηρεί ο κατασκευαστής ή ο τεχνικός. Ο κλάδος της ασφάλειας τα λέει OT (Operational Technology), δηλαδή τεχνολογία που ελέγχει φυσικές διεργασίες, σε αντίθεση με το κλασικό IT των γραφείων.
Το πρόβλημα είναι ότι τα συστήματα OT έχουν μεγάλο κύκλο ζωής. Ένας ελεγκτής εγκαθίσταται και δουλεύει δέκα ή δεκαπέντε χρόνια, συχνά χωρίς να ενημερωθεί ποτέ. Η εταιρεία ασφαλείας που σχολίασε την υπόθεση μιλά για «τυφλό σημείο» της εξ αποστάσεως συντήρησης.
Ένα ρίσκο που δεν ήταν άγνωστο
Τα δημοσιεύματα επισημαίνουν ότι ο κίνδυνος είχε ήδη τεκμηριωθεί:
- Σε τεχνική σημείωση του Οκτωβρίου 2025, η Danfoss ανέφερε ότι δεκαέξι ρωσικά σούπερ μάρκετ εξοπλισμένα με ελεγκτές της σειράς AK-SM 800 είχαν δεχθεί επίθεση το 2022, στην αρχή του πολέμου στην Ουκρανία.
- Αρκετές ευπάθειες αυτής της κατηγορίας συστημάτων είχαν ήδη αποτελέσει αντικείμενο συμβουλευτικού δελτίου ασφαλείας από το 2025. Αφορούσαν αδύναμη αυθεντικοποίηση, δυνατότητα εκτέλεσης εντολών από απόσταση και διακοπή λειτουργίας.
Προσοχή όμως: μέχρι στιγμής δεν υπάρχει δημόσιο στοιχείο που να αποδεικνύει ότι η επίθεση της 12ης Οκτωβρίου εκμεταλλεύτηκε ακριβώς αυτές τις ευπάθειες. Η Danfoss έχει δημοσιεύσει διόρθωση (patch), αλλά η έρευνα συνεχίζεται και πολλά ερωτήματα μένουν ανοιχτά, όπως ποιος ευθύνεται, με ποιο κίνητρο και πώς έγινε η πρόσβαση.
Το πραγματικό κόστος πέρα από τα σκουπίδια
Τα 50.000 ευρώ ενός καταστήματος είναι μόνο η ορατή πλευρά. Το συνολικό κόστος περιλαμβάνει:
- Απώλεια αποθεμάτων: Φρέσκα, γαλακτοκομικά, κρέατα και κατεψυγμένα που πρέπει να καταστραφούν για λόγους υγιεινής.
- Χαμένες πωλήσεις: Άδεια ράφια ώσπου να ξαναγεμίσουν, με πελάτες που ψωνίζουν αλλού.
- Ζημιές στον εξοπλισμό: Μονάδες που υπερθερμάνθηκαν ή έφτασαν σε εστίες φωτιάς.
- Εργασία και επανεκκίνηση: Έλεγχοι, καθαρισμός, επανασύνδεση και επαλήθευση της ασφάλειας των συστημάτων.
- Ασφαλιστικά ζητήματα: Δεν είναι πάντα σαφές αν και πώς καλύπτονται τέτοιες απώλειες, αφού εδώ το «περιστατικό» είναι κυβερνοεπίθεση σε εξοπλισμό τρίτου.
Προστίθεται και η σπατάλη τροφίμων. Τόνοι προϊόντων που παρήχθησαν, μεταφέρθηκαν και ψύχθηκαν κατέληξαν σε κάδους, με το αντίστοιχο περιβαλλοντικό αποτύπωμα.
Τι μπορούν να κάνουν οι επιχειρήσεις
Η υπόθεση δείχνει ότι η ασφάλεια δεν τελειώνει στα συστήματα ταμείων και πελατών. Βασικά μέτρα που προτείνουν οι ειδικοί για εξοπλισμό αυτού του τύπου:
- Χαρτογράφηση: Να υπάρχει πλήρης καταγραφή του τι είναι συνδεδεμένο στο δίκτυο, συμπεριλαμβανομένων των ελεγκτών ψύξης.
- Αποσύνδεση από το ίντερνετ: Οι διεπαφές διαχείρισης δεν πρέπει να είναι απευθείας προσβάσιμες από το δημόσιο δίκτυο. Η απομακρυσμένη πρόσβαση να γίνεται μέσω VPN με ισχυρή ταυτοποίηση.
- Τμηματοποίηση δικτύου: Ο εξοπλισμός OT να βρίσκεται χωριστά από το εταιρικό IT.
- Ενημερώσεις και συμβάσεις: Συστηματική εφαρμογή διορθώσεων και σαφείς όροι ασφάλειας με τους προμηθευτές και συντηρητές.
- Σχέδιο έκτακτης ανάγκης: Αισθητήρες θερμοκρασίας ανεξάρτητοι από το κεντρικό σύστημα, με ειδοποιήσεις και χειροκίνητη διαδικασία διάσωσης των προϊόντων.
Τι σημαίνει για τους υπόλοιπους
Η Ευρώπη έχει ήδη δει επιθέσεις στην αλυσίδα του ψυχρού: εταιρείες ψυχόμενων μεταφορών στη Βρετανία και γαλακτοκομικοί κολοσσοί έχουν δεχθεί επιθέσεις ransomware που διατάραξαν τον εφοδιασμό. Η πρόσφατη επίθεση μετατοπίζει το βάρος από τον εφοδιασμό στο ίδιο το κατάστημα, όπου ο στόχος δεν είναι η κλοπή δεδομένων αλλά η φυσική καταστροφή αγαθών.
Το μήνυμα είναι απλό, αν και ανησυχητικό: τα φρέσκα και τα κατεψυγμένα που αγοράζουμε εξαρτώνται πλέον από την κυβερνοασφάλεια του ψυγείου.
Με πληροφορίες από franceinfo Οrange / BFMTV InformatiqueNews, «L’attaque des frigos Danfoss expose l’angle mort de l’OT télémaintenue» Techniques de l’Ingénieur, «Une cyberattaque contre les systèmes frigorifiques paralyse des centaines de supermarchés français»
About the Author